Bitget verliert rund 352 Millionen Dollar: CEO erklaert Angriffsvektor
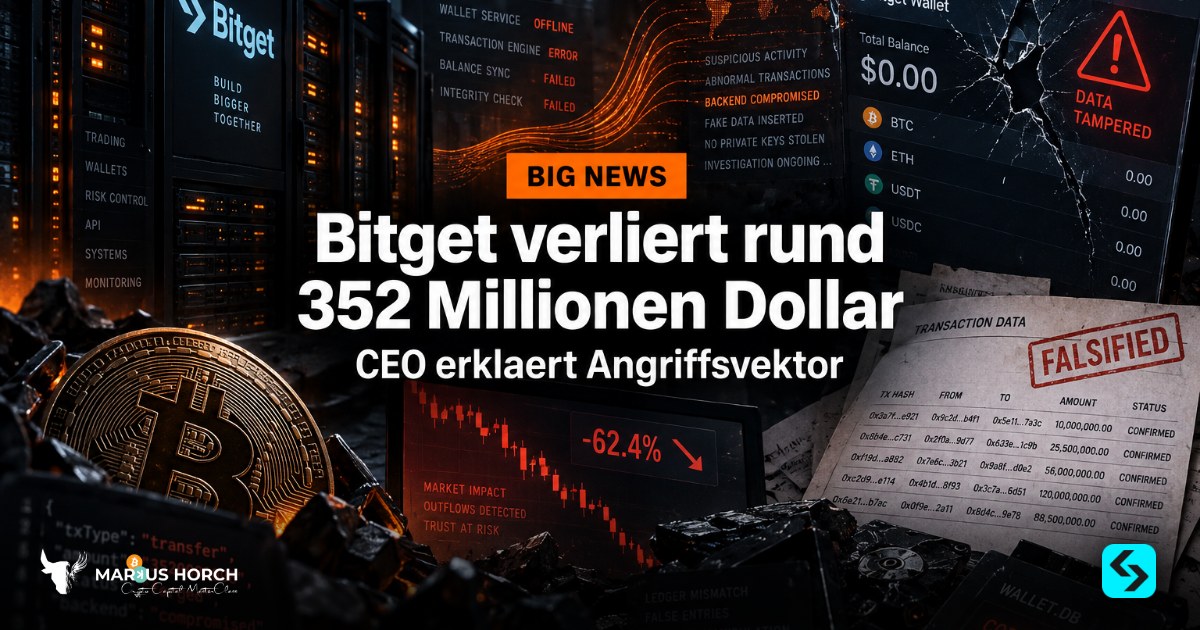
In weniger als einer Stunde wurden am 24. September 2026 Wallets der Kryptobörse Bitget über mehrere Blockchains hinweg geleert. Laut Angaben von Bitget-CEO Gracy Chen auf X handelte es sich um 351,6 Millionen Dollar in gestohlenen Mitteln. Damit ist es laut CoinDesk der größte Börsen-Exploit des Jahres 2026. The Block beziffert den Schaden in einer späteren Meldung auf 387,5 Millionen Dollar. Für diesen Artikel gilt die von der CEO selbst genannte Zahl von 351,6 Millionen Dollar als Basis.
Gespoofter Transfer statt geknackter Private Key: was den Angriff ungewöhnlich macht
Bitget-CEO Gracy Chen erklärte, dass keine privaten Schlüssel kompromittiert wurden. Stattdessen nutzten die Angreifer sogenannte gespooferte Transaktionsdaten: Sie täuschten das Wallet-Backend, indem sie legitime Transaktionen imitierten und so die Auszahlungslogik überlisteten. Das ist ein anderer Angriffspfad als beim klassischen Private-Key-Diebstahl. Heißt im Klartext: Selbst ein technisch sauber verwahrter Schlüssel schützt nicht, wenn die Verarbeitungslogik auf der Plattformseite manipuliert werden kann.
Der Angriff traf sowohl Hot Wallets als auch Cold Reserves, also Wallets, die üblicherweise als sicherer gelten, weil sie nicht dauerhaft mit dem Internet verbunden sind. Dass beides betroffen war, ist das eigentlich beunruhigende Detail dieser Meldung.
Circle und Tether frieren ein, doch 318.000 Dollar sind nicht 352 Millionen Dollar
Circle und Tether haben nach Bekanntwerden des Hacks eine Wallet auf einer schwarzen Liste gesetzt, die rund 318.000 Dollar in USDT und USDC hielt. Das klingt nach einer schnellen Reaktion der Stablecoin-Emittenten. Die Einordnung fällt aber nüchterner aus: 318.000 Dollar sind etwa 0,09 Prozent des gemeldeten Gesamtschadens von 351,6 Millionen Dollar. Der weit überwiegende Teil der Beute liegt laut CoinDesk in Ether. Ether ist dezentral und kann von keinem Emittenten eingefroren werden. Die Freeze-Funktion zentraler Stablecoins ist also kein Sicherheitsnetz für den Gesamtschaden, sondern greift nur für einen kleinen Bruchteil.
Das ist kein Vorwurf an Circle oder Tether, sondern die technische Realität: Wer gestohlene Mittel in ETH umwandelt, entzieht sie dem Einflussbereich der Stablecoin-Emittenten vollständig. Angreifer wissen das.
Was Bitget seinen Nutzern verspricht und was das bedeutet
Bitget teilte mit, dass die Verluste aus dem Vorfall durch den hauseigenen User Protection Fund gedeckt werden sollen. Das ist die Schutzreserve, die viele zentralisierte Börsen nach dem FTX-Kollaps 2022 eingeführt haben. Ob dieser Fonds ausreicht, um einen Schaden von 352 Millionen Dollar vollständig zu absorbieren, geht aus den vorliegenden Quellen nicht hervor. Unsere Einordnung: Börsen nennen die Größe solcher Fonds selten in Echtzeit öffentlich. Nutzer können die tatsächliche Deckungslücke im Moment nicht unabhängig überprüfen.
Für Nutzer, die Guthaben auf Bitget halten, ist die wichtigste praktische Frage nicht, ob der Fonds groß genug ist, sondern wie lange es dauert, bis Abhebungen wieder freigegeben werden, und ob sie in der Zwischenzeit auf ihr Kapital zugreifen können.
Der Vergleich: was 352 Millionen Dollar in der Geschichte der Börsen-Hacks bedeuten
CoinDesk bezeichnet den Vorfall als den größten Exploit des Jahres 2026 bisher. Zum Vergleich liefert die Quelle selbst den Anker: Das KelpDAO-LayerZero-Exploit vom 18. April 2026 hatte einen Schaden von 292 Millionen Dollar. Bitget liegt damit 60 Millionen Dollar darüber. In der Breite der Krypto-Geschichte zählt ein Schaden dieser Größenordnung zu den zehn schwersten Börsenhacks überhaupt, bleibt aber unter dem Ronin-Netzwerk-Hack von 2022, bei dem rund 625 Millionen Dollar gestohlen wurden.
Unsere Einordnung: Schäden dieser Größe sind selten genug, um herauszustechen, aber häufig genug in der Krypto-Geschichte, um ein strukturelles Muster zu erkennen: Zentralisierte Verwahrung auf Börsen ist und bleibt ein konzentriertes Angriffsziel, unabhängig davon, wie ausgefeilt die Sicherheitsarchitektur ist.
Rechnung: wie viel Schutz ein User-Protection-Fund bieten müsste
Bitget hat nach eigenen Angaben 2023 einen User Protection Fund in Höhe von 300 Millionen Dollar eingerichtet. Schritt 1: Gemeldeter Schaden 351,6 Millionen Dollar minus Fondsgröße 300 Millionen Dollar ergibt eine rechnerische Lücke von 51,6 Millionen Dollar, wenn der Fonds nicht gewachsen ist. Schritt 2: Selbst wenn der Fonds seitdem auf beispielsweise 400 Millionen Dollar angewachsen wäre, bliebe nach Abzug des Schadens nur ein Puffer von 48,4 Millionen Dollar. Schritt 3: Bei einem Gesamtschaden von 387,5 Millionen Dollar, der Zahl von The Block, wäre die Lücke entsprechend größer.
Diese Rechnung gilt unter der Annahme, dass der Fonds vollständig liquide und sofort abrufbar ist. Sie würde sich umkehren, wenn Bitget den Fonds seit 2023 signifikant aufgestockt hat oder zusätzliche Unternehmensreserven einsetzt. Weder Fondsgröße noch aktuelle Liquidität sind aus den vorliegenden Quellen verifizierbar.
Wer besser dasteht und wer härter getroffen wird
Nutzer, die auf Bitget ausschließlich Stablecoins halten, profitieren zumindest davon, dass Circle und Tether kompromittierte Wallets einfrieren können, sobald sie identifiziert sind. Das schränkt die Weiterbewegung gestohlener USDC und USDT ein. Für sie ist die Freeze-Funktion also ein echter, wenn auch kleiner Schutz.
Härter getroffen werden Nutzer mit größeren ETH- oder anderen Non-Stablecoin-Positionen auf der Plattform. Deren Guthaben können nicht eingefroren werden, sobald sie den Angreifern gehören. Wer Funds auf Bitget hat und nicht abheben kann, trägt das volle Gegenparteirisiko, bis die Börse den Betrieb normalisiert und die Abdeckung durch den Schutzfonds bestätigt.
- ETH-Inhaber auf Bitget: kein externer Einfrierungsmechanismus verfügbar
- USDT- und USDC-Inhaber: Freeze-Option existiert, deckt aber weniger als 0,1 Prozent des Schadens
- Nutzer ohne Bitget-Guthaben: kein direktes Risiko, aber Signal für die gesamte CEX-Landschaft
Der Sonderfall: wer besonders hart trifft, wenn der Fonds nicht reicht
Wenn der User Protection Fund den Gesamtschaden nicht deckt, werden Nutzer mit großen Positionen anteilig schlechter entschädigt. Das ist keine Spekulation, sondern das historische Muster vergangener Börsenhacks: FTX-Gläubiger warten seit 2022 auf vollständige Rückzahlung, und auch dort hieß es zunächst, das Unternehmen habe genug Reserven. Nutzer mit Beträgen oberhalb des Einlagenschutzniveaus, das es in der Kryptowelt im Gegensatz zu Bankeinlagen bis zu 100.000 Euro nicht gesetzlich gibt, tragen das volle Ausfallrisiko.
Das ist der strukturelle Unterschied zu einer Bankeinlage: Kryptobörsen unterliegen in Deutschland keiner gesetzlichen Einlagenversicherung. Wer größere Summen auf einer zentralisierten Plattform hält, hat keinen staatlichen Rückfallanker. In unserem Trading-Glossar findest du die Begriffe Gegenparteirisiko und Self-Custody erklärt.
Was jetzt zählt: drei Dinge beobachten, drei Fragen offenhalten
Drei Dinge, die du jetzt verfolgen oder tun kannst:
- Prüfe, ob Bitget Abhebungen freigegeben hat oder noch sperrt. Solange Auszahlungen eingeschränkt sind, ist das Gegenparteirisiko aktiv.
- Beobachte, ob Bitget die tatsächliche Größe und Liquidität des User Protection Fund öffentlich dokumentiert. Das ist der entscheidende Unterschied zwischen einer Beruhigungsmeldung und einer verifizierbaren Garantie.
- Verfolge, ob die gestohlenen ETH auf einer der großen Mixer- oder Bridge-Adressen auftauchen. Onchain-Analysten veröffentlichen solche Bewegungen meist innerhalb von Stunden.
Offene Fragen: Reicht der User Protection Fund tatsächlich aus, und wann veröffentlicht Bitget einen verifizierten Nachweis über seine aktuelle Größe? Unsere Einordnung: Wie glaubwürdig ist der Spoofing-Angriffspfad als alleinige Erklärung, wenn gleichzeitig Cold Reserves betroffen waren, die normalerweise keine direkte Backend-Verbindung haben?
Häufige Fragen zum Bitget-Hack
Sind meine Coins auf Bitget noch sicher? Bitget hat mitgeteilt, Verluste über den Schutzfonds zu decken. Ob und wie schnell das vollständig funktioniert, ist aktuell nicht unabhängig überprüfbar. Prüfe den Abhebungsstatus direkt auf der Plattform.
Kann ich meine Coins jetzt abheben? Ob und wann Abhebungen freigegeben werden, gibt Bitget über offizielle Kanäle bekannt. Während einer aktiven Sicherheitsuntersuchung sperren Börsen Auszahlungen oft temporär.
Was ist der Unterschied zwischen Hot Wallet und Cold Reserve? Hot Wallets sind dauerhaft mit dem Internet verbunden und für schnelle Auszahlungen gedacht. Cold Reserves sollen offline verwahrt werden. Dass hier beide betroffen waren, deutet auf ein Angriff auf die Infrastruktur-Ebene hin, nicht nur auf die Online-Komponente.
Schützt Self-Custody vor solchen Hacks? Ja, wer seine Coins in einer eigenen Hardware-Wallet verwahrt, ist von einem Börsen-Hack nicht direkt betroffen. Das Risiko verlagert sich dann auf die eigene Schlüsselverwaltung.
Die Rechenbeispiele in diesem Artikel vereinfachen: Sie lassen Wechselkursschwankungen, mögliche anteilige Entschädigungsquoten und die tatsächliche Liquidierbarkeit des Schutzfonds außen vor. Sie ersetzen keine Berechnung für deinen Fall. Die Angaben beziehen sich auf den Stand vom 25. September 2026 und basieren auf den zum Zeitpunkt der Veröffentlichung vorliegenden Meldungen von CoinDesk, The Block und Decrypt. Die endgültige Schadenshöhe kann davon abweichen, da verschiedene Quellen zwischen 351,6 Millionen und 387,5 Millionen Dollar berichten.
Die Fakten
- Schaden laut CEO Gracy Chen: 351,6 Millionen Dollar
- Alternativzahl laut The Block: 387,5 Millionen Dollar
- Angriff dauerte weniger als eine Stunde
- Betroffen: Hot Wallets und Cold Reserves über mehrere Blockchains
- Angriffsvektor: gespooferte Transaktionsdaten, kein Private-Key-Diebstahl
- Circle und Tether froren eine Wallet mit ca. 318.000 USD in USDT/USDC ein
- 318.000 USD entsprechen ca. 0,09 % des gemeldeten Gesamtschadens
- Großteil der Beute liegt in ETH, das nicht eingefroren werden kann
- Bitget verspricht Deckung durch User Protection Fund
- Größter Börsen-Exploit des Jahres 2026 laut CoinDesk
- Zum Vergleich: KelpDAO-LayerZero-Exploit April 2026 = 292 Millionen Dollar
- Datum des Angriffs: 24. September 2026
Quellen: CoinDesk: Bitget hack via spoofed transfers · CoinDesk: Circle and Tether freeze hacker wallet · The Block: Bitget confirms 387.5 million security breach · Decrypt: Bitget Hacked as 350 Million Vanishes

Passend dazu
Dieser Artikel ist eine allgemeine Einordnung zu Bildungszwecken und keine Anlage-, Rechts- oder Steuerberatung. Der Handel mit Kryptowährungen und Hebelprodukten ist mit erheblichen Risiken verbunden.